Một công cụ trí tuệ nhân tạo (AI) mã nguồn mở vốn được phát triển phục vụ kiểm thử bảo mật đang bị các nhóm hacker lợi dụng để thực hiện những cuộc tấn công mạng quy mô lớn. Theo báo cáo công bố ngày 6/11 của Microsoft, nhóm tội phạm mạng Storm-3358, được cho là hoạt động tại Campuchia, đã sử dụng ARTEX từ tháng 10 để nhắm vào các tổ chức tài chính, chủ yếu tại Đông Nam Á. Một số tổ chức tài chính lớn ở những khu vực khác cũng nằm trong phạm vi bị nhắm đến. Tuy nhiên, Microsoft chưa công bố danh tính nạn nhân, số vụ xâm nhập thành công hay mức thiệt hại cụ thể.
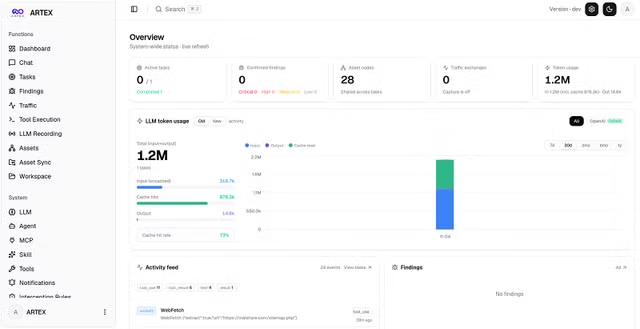
ARTEX là bộ công cụ miễn phí tích hợp nhiều tác tử AI (AI agents), có khả năng tự động thực hiện gần như toàn bộ quy trình kiểm thử xâm nhập, từ tìm kiếm điểm yếu đến khai thác và thu thập dữ liệu. Phần mềm được một kỹ sư Trung Quốc phát triển với mục đích kiểm thử an ninh hợp pháp và đăng tải lên GitHub ngày 26/7. Sau khi phát hiện công cụ bị sử dụng sai mục đích, tác giả đã chuyển sang phát hành mã đóng. Tuy nhiên, những bản sao của ARTEX vẫn tiếp tục được chia sẻ trên Internet.
Theo Microsoft, Storm-3358 kết hợp ARTEX với các công cụ dò quét thông thường để tìm kiếm hệ thống có kết nối Internet và khai thác những lỗ hổng như chức năng tải tệp không yêu cầu xác thực. Sau khi xâm nhập, hacker cài đặt phần mềm điều khiển từ xa nhằm duy trì quyền truy cập và mở rộng phạm vi hoạt động bên trong mạng lưới của nạn nhân. Đáng lo ngại, AI có thể liên tục thử nghiệm nhiều phương án tấn công khác nhau và chuyển sang bước tiếp theo chỉ trong vài giây. Đây là lợi thế lớn về tốc độ so với phương thức tấn công cần nhiều thao tác thủ công trước đây.
ARTEX cũng từng xuất hiện trong những chiến dịch khác. Đầu tháng 10, CrowdStrike liên hệ công cụ này với một vụ tấn công nhắm vào các tổ chức tài chính Hàn Quốc, sử dụng kết hợp mô hình Claude của Anthropic. Đến ngày 21/10, Microsoft tiếp tục cảnh báo nhóm Storm-0940, được hãng đánh giá có liên hệ với nhà nước Trung Quốc, đã dùng ARTEX tự động hóa các cuộc tấn công vào hàng trăm tổ chức thuộc nhiều lĩnh vực. Trong một số trường hợp, hacker chỉ mất chưa đến ba giờ để chuyển từ lựa chọn mục tiêu sang giành quyền truy cập cấp cao trên hạ tầng đám mây. Ngoài ra, Microsoft còn phát hiện ARTEX được sử dụng để tìm kiếm các khóa truy cập và thông tin bí mật bị công khai nhầm trên GitHub.
Trước nguy cơ ngày càng lớn, công ty an ninh mạng Censys cho biết đã phát hiện 1.465 máy chủ để lộ bảng điều khiển ARTEX ra Internet tính đến ngày 4/11, tương ứng khoảng 815 bản triển khai. Trong số này, 726 máy chủ đặt tại Mỹ, 387 ở Hong Kong và 177 tại Trung Quốc. Tuy nhiên, Censys lưu ý không phải tất cả đều do hacker vận hành, bởi một số có thể phục vụ mục đích nghiên cứu bảo mật hợp pháp. Microsoft khuyến nghị các tổ chức tăng cường giám sát những hoạt động dò quét bất thường, sử dụng hệ thống bẫy giả để đánh lạc hướng công cụ tấn công tự động và ứng dụng AI vào công tác phòng thủ. Diễn biến này cho thấy AI đang giúp hacker rút ngắn đáng kể thời gian tấn công, buộc các tổ chức tài chính phải thay đổi cách tiếp cận an ninh mạng.