Sáng nay (23/10), tại Hà Nội, dưới sự chỉ đạo của Cục An ninh mạng (A05), Bộ Công an, Tạp chí điện tử An ninh mạng Việt Nam tổ chức hội thảo "An ninh năng lượng cho chuyển đổi xanh trong kỷ nguyên số", với sự đồng hành của PV GAS trong vai trò Đối tác chiến lược.
Trong bối cảnh các hệ thống năng lượng ngày càng phụ thuộc vào dữ liệu và công nghệ điều khiển, an ninh mạng không còn là vấn đề riêng của lĩnh vực công nghệ thông tin mà đã trở thành yêu cầu quan trọng đối với hoạt động sản xuất, cung ứng và vận hành liên tục.
Phát biểu khai mạc hội thảo, ông Vũ Duy Hiền, Phó Tổng Thư ký, Chánh Văn phòng Hiệp hội An ninh mạng quốc gia, nhấn mạnh mối quan hệ chặt chẽ giữa năng lượng, công nghệ số và an ninh mạng. Theo ông, khi các hệ thống năng lượng ngày càng phụ thuộc vào dữ liệu và công nghệ điều khiển, bảo vệ an ninh mạng phải trở thành một phần không thể tách rời của bảo đảm an ninh năng lượng quốc gia.
Trong bối cảnh xung đột, cạnh tranh kinh tế và các nguy cơ an ninh phi truyền thống gia tăng, bảo đảm hoạt động liên tục của hạ tầng năng lượng có ý nghĩa đặc biệt quan trọng. Với các cơ quan, doanh nghiệp trong ngành, bài toán đặt ra đồng thời là nâng cao hiệu quả vận hành và chuẩn bị khả năng chống chịu trước những cuộc tấn công trên không gian mạng.
Phát biểu tại Hội thảo, Thượng tá Triệu Mạnh Tùng, Phó Cục trưởng Cục An ninh mạng (A05, Bộ Công an) nhấn mạnh, an ninh mạng phải trở thành một phần không thể tách rời trong bảo vệ và vận hành các hệ thống năng lượng quốc gia.
Theo Thượng tá Triệu Mạnh Tùng, thực tế các cuộc xung đột trên thế giới cho thấy hạ tầng năng lượng có thể trở thành mục tiêu bị tấn công nhằm làm gián đoạn các hệ thống thiết yếu. Một khi hạ tầng này bị tê liệt, ảnh hưởng có thể lan sang thông tin liên lạc, giám sát, điều khiển và các hoạt động phục vụ quốc phòng, an ninh.
Rủi ro này cần được quan tâm khi hệ thống năng lượng ngày càng được số hóa, tự động hóa và tăng cường kết nối. Khả năng bảo vệ trước tấn công mạng vì vậy phải được xem xét cùng với năng lực vận hành của hệ thống trong suốt quá trình đầu tư, khai thác.
Đề cập đến tình hình gần đây, lãnh đạo A05 cho biết đã ghi nhận nhiều hoạt động tấn công vào lĩnh vực tài chính, ngân hàng và chứng khoán, gây nguy cơ thiệt hại về dữ liệu, tài sản và ảnh hưởng trực tiếp tới khách hàng. Với ngành năng lượng, thiệt hại tài chính có thể chưa biểu hiện ngay, nhưng nguy cơ đình trệ hoạt động và chi phí phục hồi hệ thống là rất lớn.
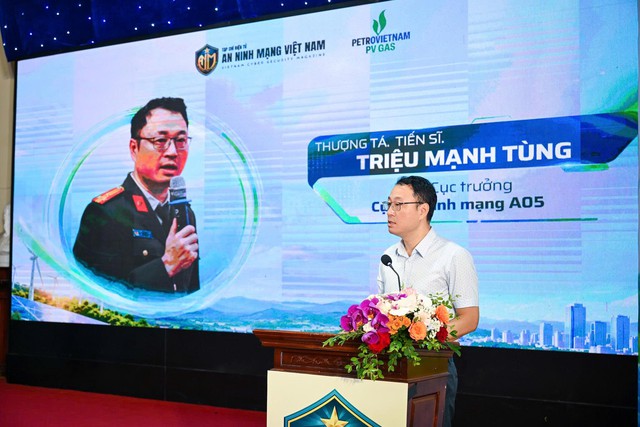
Thượng tá Triệu Mạnh Tùng, Phó Cục trưởng Cục An ninh mạng (A05, Bộ Công an). Ảnh: BTC
Cùng với đó, hoạt động phát tán mã độc, mã hóa dữ liệu để tống tiền đang có dấu hiệu gia tăng và được tổ chức ngày càng chuyên nghiệp. Diễn biến này đặt ra yêu cầu nhận diện sớm nguy cơ, đồng thời triển khai biện pháp bảo vệ tương ứng đối với các hệ thống thông tin quan trọng trong ngành năng lượng.
Thời gian qua, Cục An ninh mạng đã phối hợp với các đơn vị thuộc ngành Công Thương, Tập đoàn Điện lực Việt Nam, các đơn vị dầu khí và cơ quan liên quan để nghiên cứu, rà soát công tác bảo đảm an ninh mạng. Một yêu cầu được đặt ra là đưa yếu tố bảo mật vào ngay từ khâu thiết kế, thay vì chờ đến khi hệ thống đi vào hoạt động mới bổ sung giải pháp bảo vệ.
Đối với hệ thống mới, việc thẩm định an ninh mạng cần được thực hiện theo quy định trước khi phê duyệt và triển khai đầu tư. Với hệ thống đang vận hành, các đơn vị cần rà soát, đánh giá và xây dựng phương án điều chỉnh kiến trúc hạ tầng để đáp ứng yêu cầu bảo vệ.
Cần dành ra 15% kinh phí của các dự án chuyển đổi số cho công tác an ninh mạng
Từ những nguy cơ trên, Thượng tá Triệu Mạnh Tùng đề nghị các cơ quan, tổ chức và doanh nghiệp tập trung vào hai nhóm nhiệm vụ: tuân thủ quy định về an ninh mạng và nâng cao năng lực quản trị rủi ro, ứng phó sự cố. Các biện pháp cần được triển khai đồng bộ giữa công nghệ, quy trình quản lý và tổ chức vận hành.
Về nguồn lực, ông nhắc tới yêu cầu dành tối thiểu 15% kinh phí của các dự án chuyển đổi số, đầu tư công nghệ thông tin cho công tác bảo đảm an ninh mạng. Theo lãnh đạo A05, việc bố trí kinh phí bảo vệ là điều kiện quan trọng để năng lực vận hành và mức độ an toàn của hệ thống được đầu tư đồng bộ.
"Việc đầu tư hệ thống thông tin nhưng không quan tâm đúng mức đến an ninh mạng giống như xây dựng một ngôi nhà mà không có hàng rào và các biện pháp bảo vệ cần thiết", đại diện Cục An ninh mạng cho hay.
Theo lãnh đạo A05, sự cố an ninh mạng có thể xảy ra bất cứ lúc nào, kể cả đối với những tổ chức đã xây dựng quy trình, bố trí nhân sự và triển khai nhiều giải pháp kỹ thuật. Thực tế xử lý sự cố tại một số lĩnh vực cho thấy việc xác định nguyên nhân, phối hợp giữa các bộ phận, khắc phục hậu quả và duy trì hoạt động của hệ thống đều rất phức tạp.
Vì vậy, các đơn vị cần chuẩn bị phương án ứng phó cụ thể, xác định rõ trách nhiệm của từng bộ phận, xây dựng kịch bản xử lý và thường xuyên tổ chức diễn tập với sự phối hợp của cơ quan chức năng, đơn vị chuyên môn.
Đặc biệt, công tác ứng phó không chỉ hướng đến việc khắc phục sự cố mà còn phải bảo đảm khả năng duy trì, khôi phục hoạt động của các hệ thống thiết yếu trong thời gian sớm nhất.