Các hoạt động mua sắm, thanh toán và giao dịch trực tuyến ngày càng phổ biến, kéo theo nguy cơ người dùng trở thành mục tiêu của những thủ đoạn lừa đảo trên không gian mạng. Một trong những phương thức đáng chú ý là giả mạo tên miền website bằng cách sử dụng các ký tự có hình dáng tương tự nhau, khiến người truy cập khó phân biệt địa chỉ thật và giả.
Theo cảnh báo của cơ quan Công an, các đối tượng có thể đăng ký tên miền chứa những ký tự gần giống địa chỉ website hợp pháp, sau đó thiết kế giao diện, logo và nội dung tương tự trang chính thức để đánh lừa người dùng. Khi quan sát bằng mắt thường, người truy cập có thể không nhận ra sự khác biệt nếu không kiểm tra kỹ toàn bộ đường dẫn.
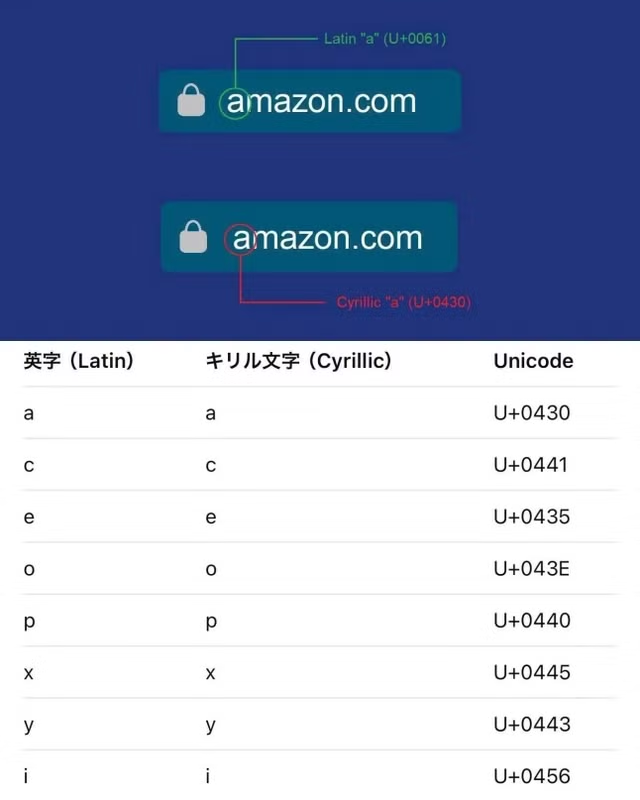
Một ví dụ là việc sử dụng ký tự “α” (alpha trong bảng chữ cái Hy Lạp) thay cho chữ “a” trong bảng chữ cái Latin. Hai ký tự này có hình dáng tương đối giống nhau trên một số phông chữ, tạo điều kiện để các đối tượng lợi dụng sự chủ quan của người dùng. Chỉ một khác biệt nhỏ trong tên miền cũng có thể khiến người truy cập đi nhầm vào website do kẻ gian kiểm soát.
Để tăng khả năng đánh lừa, các đường dẫn giả mạo thường được phát tán qua tin nhắn SMS, email, mạng xã hội, quảng cáo trực tuyến hoặc các hội nhóm trên Internet. Nội dung đi kèm thường tạo cảm giác cấp bách hoặc đánh vào tâm lý ham ưu đãi, như thông báo nhận quà, xác nhận đơn hàng, cập nhật tài khoản, hoàn tiền hoặc yêu cầu xử lý giao dịch ngay lập tức.
Sau khi người dùng truy cập website giả mạo, các đối tượng có thể yêu cầu đăng nhập, cung cấp thông tin cá nhân hoặc nhập dữ liệu thanh toán theo hướng dẫn. Nếu làm theo, nạn nhân có nguy cơ bị đánh cắp tên đăng nhập, mật khẩu, mã OTP và các thông tin nhạy cảm khác.
Những dữ liệu này có thể bị lợi dụng để chiếm quyền kiểm soát tài khoản, thực hiện giao dịch trái phép hoặc chiếm đoạt tiền. Ngoài thiệt hại tài chính trực tiếp, thông tin cá nhân bị lộ còn có thể tiếp tục bị sử dụng cho các hoạt động lừa đảo, mạo danh hoặc những hành vi vi phạm pháp luật khác.
Trước thủ đoạn trên, Công an Hà Nội khuyến cáo người dân cần kiểm tra kỹ toàn bộ địa chỉ website trước khi truy cập hoặc thực hiện giao dịch. Người dùng nên chú ý những ký tự dễ nhầm lẫn, dấu gạch nối, cách viết tên miền và phần mở rộng bất thường. Khi có nhu cầu sử dụng dịch vụ, nên chủ động nhập địa chỉ đã được xác minh hoặc truy cập thông qua ứng dụng chính thức của đơn vị cung cấp.
Người dân không nên tùy tiện nhấn vào đường dẫn được gửi qua tin nhắn, email hoặc mạng xã hội, kể cả khi nội dung có vẻ liên quan đến đơn hàng hay tài khoản của mình. Đặc biệt, tuyệt đối không cung cấp mật khẩu, mã OTP, mã PIN hoặc thông tin thanh toán trên website chưa được xác minh. Việc sử dụng mật khẩu mạnh, bật xác thực đa yếu tố, cập nhật hệ điều hành và trình duyệt thường xuyên cũng góp phần giảm nguy cơ bị tấn công.
Khi nhận được thông báo bất thường liên quan đến tài khoản, đơn hàng hoặc giao dịch, người dùng cần liên hệ trực tiếp với ngân hàng hay đơn vị cung cấp dịch vụ thông qua kênh chính thức để xác minh. Nếu đã nhập thông tin vào website đáng ngờ, cần nhanh chóng đổi mật khẩu từ thiết bị an toàn, liên hệ ngân hàng hoặc đơn vị liên quan để bảo vệ tài khoản, đồng thời lưu giữ bằng chứng và trình báo cơ quan Công an khi cần thiết.